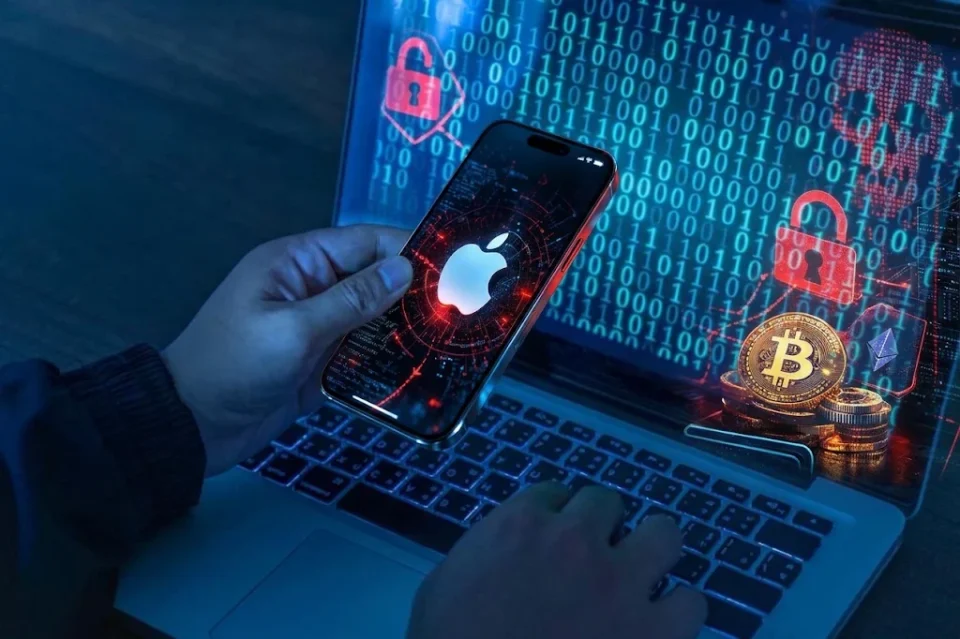
বিশ্বের পরিচিত ১৭৮টি প্রতিষ্ঠান ও সংস্থার ওয়েবসাইটকে লক্ষ্য করে বড় ধরনের সাইবার হামলার ঘটনা ঘটেছে। হ্যাকাররা একটি ওয়েব অপটিমাইজেশন প্ল্যাটফর্মের মাধ্যমে ক্ষতিকর কোড ঢুকিয়ে ব্যবহারকারীদের ব্যাংক কার্ডের তথ্য, ক্রিপ্টোকারেন্সি এবং ব্যক্তিগত তথ্য চুরির চেষ্টা করেছে। আক্রান্ত প্রতিষ্ঠানের তালিকায় রয়েছে বিবিসি, ফক্স নিউজ, আইকেইএ, জুম এবং এইচএসবিসির যুক্তরাষ্ট্র ও হংকংয়ের ওয়েবসাইট।
ব্রিটিশ সংবাদমাধ্যম ডেইলি মিরর এক প্রতিবেদনে জানিয়েছে, হ্যাকাররা ওয়েবসাইটের বিভিন্ন পরিবর্তন পরীক্ষা ও কার্যকারিতা উন্নয়নে ব্যবহৃত ‘অপটিমাইজলি’ (Optimizely) প্ল্যাটফর্মের কোডে কারসাজি করে ক্ষতিকর জাভাস্ক্রিপ্ট যুক্ত করে। এর ফলে সংশ্লিষ্ট প্রতিষ্ঠানগুলোর ওয়েবসাইটে প্রবেশকারী ব্যবহারকারীরা ওই ক্ষতিকর সফটওয়্যারের সংস্পর্শে আসতে পারেন।
নিরাপত্তা গবেষকেরা সোমবার এই হামলার বিষয়টি শনাক্ত করেন। সাইবার নিরাপত্তা গবেষক স্কট হেলমে তার প্রতিষ্ঠান ‘রিপোর্ট ইউআরআই’-এর মাধ্যমে ঘটনাটি সামনে আনেন। তিনি অপটিমাইজলির ১ হাজার ৬১১টি কোড ফাইল পরীক্ষা করে ১৮৮টি সংক্রমিত কোড শনাক্ত করেন, যেগুলো ১৭৮টি প্রতিষ্ঠান ও সংস্থার সঙ্গে সংশ্লিষ্ট।
গবেষকদের বিশ্লেষণে দেখা গেছে, ক্ষতিকর কোডগুলো বিভিন্ন উপায়ে তথ্য চুরির জন্য তৈরি করা হয়েছিল। এর মধ্যে রয়েছে ওয়েবসাইটে কার্ডের তথ্য সংগ্রহের জন্য ‘কার্ড স্কিমার’ ব্যবহার, ক্রিপ্টোকারেন্সি লেনদেনের সময় প্রকৃত ওয়ালেট ঠিকানার পরিবর্তে হ্যাকারদের ঠিকানা বসিয়ে দেওয়া, ব্যবহারকারীদের ব্রাউজার কুকি চুরি এবং স্ক্রিনশট সংগ্রহের চেষ্টা।
এ ছাড়া আইফোন ও আইপ্যাডে অনুপ্রবেশের চেষ্টারও প্রমাণ পেয়েছেন গবেষকেরা। ফলে হামলাটি শুধু ওয়েবসাইটের তথ্য চুরির মধ্যেই সীমাবদ্ধ ছিল না; ব্যবহারকারীদের ব্যক্তিগত ডিভাইসও লক্ষ্যবস্তুতে ছিল বলে আশঙ্কা করা হচ্ছে।
অপটিমাইজলি জানিয়েছে, তাদের ওয়েব এক্সপেরিমেন্টেশন সেবার কিছু গ্রাহকের প্রকল্পে হ্যাকাররা ক্ষতিকর জাভাস্ক্রিপ্ট যুক্ত করতে সক্ষম হয়েছিল। প্রতিষ্ঠানটির ভাষ্য অনুযায়ী, নিরাপত্তা দুর্বলতার পথ বন্ধ করা হয়েছে, অনুপ্রবেশ করানো ক্ষতিকর কোড সরিয়ে ফেলা হয়েছে এবং সংশ্লিষ্ট গ্রাহকদের সঙ্গে সরাসরি যোগাযোগ করা হয়েছে।
তবে গবেষকদের অনুসন্ধানে এমন কোনো প্রমাণ পাওয়া যায়নি যে, ১৭৮টি ওয়েবসাইটের সবগুলোতে সরাসরি হ্যাকাররা প্রবেশ করতে পেরেছে কিংবা সব ক্ষেত্রে ব্যবহারকারীদের তথ্য চুরি হয়েছে। অপটিমাইজলির নিজস্ব সেবা হ্যাক করেই অপরাধীরা তথ্য চুরি করেছে কি না, সে বিষয়টিও প্রতিষ্ঠানটি নিশ্চিত করেনি।
এইচএসবিসি সংবাদমাধ্যম মিররকে জানিয়েছে, তাদের ওয়েবসাইটে অননুমোদিতভাবে যুক্ত করা স্ক্রিপ্টগুলো বর্তমানে সক্রিয় নেই।
রিপোর্ট ইউআরআইয়ের গবেষকেরা বিশেষভাবে সতর্ক করেছেন, যারা ১৬ নভেম্বর আক্রান্ত ওয়েবসাইটগুলোতে প্রবেশ করেছেন, তাদের আইফোন বা আইপ্যাডের সফটওয়্যার হালনাগাদ করা উচিত। পাশাপাশি সাম্প্রতিক ক্রিপ্টোকারেন্সি লেনদেন যাচাই এবং ব্যাংক কার্ডের বিবরণী নিয়মিত পরীক্ষা করার পরামর্শ দেওয়া হয়েছে।
এদিকে বিবিসি, আইকেইএ, ফক্স নিউজ ও জুমের কাছ থেকে এ বিষয়ে বক্তব্য জানতে যোগাযোগ করেছে ডেইলি মিরর। তবে প্রতিবেদন প্রকাশের সময় পর্যন্ত তাদের বিস্তারিত প্রতিক্রিয়া পাওয়া যায়নি।
সূত্রঃ ডেইলি মিরর
এমকে