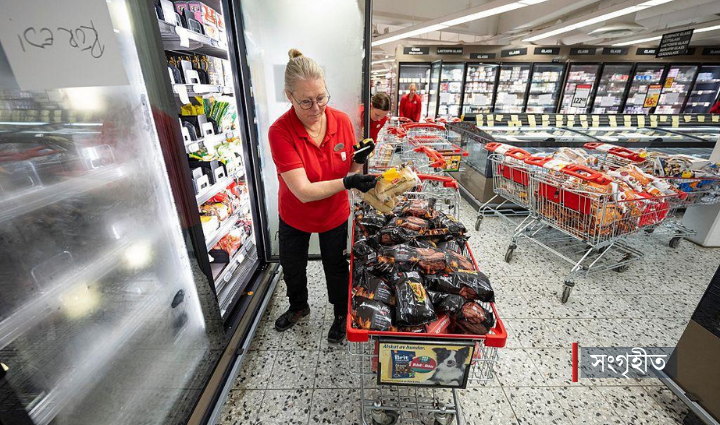
ব্রিটেনের সুপারমার্কেট, গুদাম, রেস্তোরাঁ, পেট্রল স্টেশন ও ক্রীড়া স্থাপনায় থাকা হাজার হাজার ফ্রিজ ও ফ্রিজারের তাপমাত্রা নিয়ন্ত্রণব্যবস্থাকে সাইবার হামলা থেকে সুরক্ষিত রাখতে গোপনে বিশেষ অভিযান শুরু করেছে দেশটির সংশ্লিষ্ট কর্তৃপক্ষ।
গত অক্টোবরের শেষ দিকে নিরাপত্তা গবেষকেরা ব্রিটিশ প্রতিষ্ঠানের তৈরি তাপমাত্রা নিয়ন্ত্রণ যন্ত্রে বড় ধরনের নিরাপত্তা দুর্বলতা শনাক্ত করেন। বিষয়টি সময়মতো ধরা না পড়লে হ্যাকাররা এসব যন্ত্রের নিয়ন্ত্রণ নিয়ে বিপুল পরিমাণ খাদ্যপণ্য নষ্ট করতে পারত বলে আশঙ্কা করা হয়।
এই পরিস্থিতিতে ব্রিটেনের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার (এনসিএসসি), পরিবেশ, খাদ্য ও গ্রামীণ বিষয়ক বিভাগ (ডেফরা) এবং ফুড স্ট্যান্ডার্ডস এজেন্সি (এফএসএ) যৌথভাবে জরুরি পদক্ষেপ নেয়। ঝুঁকিতে থাকা ব্যবসাপ্রতিষ্ঠানগুলোর সঙ্গে যোগাযোগ, শিল্প খাতের প্রতিনিধিদের নিয়ে সম্মেলন এবং নিরাপত্তা জোরদারে বিশেষজ্ঞ দল মোতায়েন করা হয়।
ইউরোপের বিভিন্ন দেশে ইতোমধ্যে একই ধরনের সাইবার হামলায় শত শত প্রতিষ্ঠানের রেফ্রিজারেশন ব্যবস্থা ক্ষতিগ্রস্ত হয়েছে। এতে বিপুল পরিমাণ খাবার নষ্ট হওয়ার পাশাপাশি কয়েক মিলিয়ন পাউন্ডের আর্থিক ক্ষতি হয়েছে।
চলতি বছর ফ্রিজের তাপমাত্রা নিয়ন্ত্রণব্যবস্থায় অন্তত তিন দফা সাইবার হামলার ঘটনা ঘটেছে। প্রথম হামলাটি আগস্টে যুক্তরাষ্ট্রের কয়েকটি সামরিক স্থাপনার ফ্রিজে আঘাত হানে।
পরবর্তী হামলা হয় ১১ ও ১২ অক্টোবর। এতে ড্যানফসের তাপমাত্রা নিয়ন্ত্রণব্যবস্থা ব্যবহারকারী ফ্রান্সের শত শত সুপারমার্কেট ও খাদ্য প্রক্রিয়াজাতকরণ প্রতিষ্ঠান ক্ষতিগ্রস্ত হয়। ফ্রান্স এ হামলার জন্য ইরানকে দায়ী করলেও তেহরান অভিযোগ প্রত্যাখ্যান করেছে।
সবশেষ গত ১ ও ২ নভেম্বর ইউরোপের সাতটি দেশের কয়েক ডজন সুপারমার্কেটের নিয়ন্ত্রণব্যবস্থা হ্যাকারদের কবলে পড়ে। সবচেয়ে বেশি ক্ষতিগ্রস্ত হয় বেলজিয়াম ও লুক্সেমবার্গ। ওই হামলায় ফ্রান্সের কয়েকটি রক্ত সংরক্ষণাগারও আক্রান্ত হয়।
নিরাপত্তা ঝুঁকি শনাক্তের পর হাজার হাজার নিয়ন্ত্রণ যন্ত্র ইন্টারনেট থেকে বিচ্ছিন্ন করা হয়। কোনো কোনো প্রতিষ্ঠানের কর্মীদের সরাসরি ইন্টারনেট সংযোগের তার খুলে ফেলতে এবং হাতে-কলমে ফ্রিজের তাপমাত্রা পর্যবেক্ষণের নির্দেশ দেওয়া হয়।
একটি বড় সুপারমার্কেট চেইনের এক কর্মী বিবিসিকে জানান, এক সপ্তাহ ধরে প্রতিদিন শত শত যন্ত্র নেটওয়ার্ক থেকে বিচ্ছিন্ন করতে হয়েছে। তার ভাষায়, নতুন করে আরেক দফা হামলার আশঙ্কায় পুরো পরিস্থিতি ছিল সময়ের সঙ্গে পাল্লা দেওয়ার মতো।
সাইবার নিরাপত্তা প্রতিষ্ঠান পেন টেস্ট পার্টনার্সের বিশেষজ্ঞ কেন মুনরো বলেন, ব্রিটিশ প্রতিষ্ঠান রিসোর্স ডেটা ম্যানেজমেন্টের (আরডিএম) তৈরি নিয়ন্ত্রণ যন্ত্রগুলোতেও দুর্বল পাসওয়ার্ডজনিত সমস্যা ছিল। ইউরোপে যেসব যন্ত্রে সফলভাবে হামলা চালানো হয়েছে, সেগুলোর সঙ্গে এ দুর্বলতার মিল রয়েছে। অপরাধী চক্র কিংবা রাষ্ট্রীয় পৃষ্ঠপোষকতায় পরিচালিত হ্যাকাররা বিষয়টি জেনে গেলে বড় ধরনের বিপর্যয় ঘটতে পারত।
তবে আরডিএমের প্রধান নির্বাহী গেড ইভান্স ইউরোপের হামলার সঙ্গে তাদের যন্ত্রের সরাসরি তুলনা করতে রাজি হননি। তার দাবি, তাদের যন্ত্রে হামলা চালাতে হলে নির্দিষ্ট হার্ডওয়্যার সংগ্রহের প্রয়োজন হতো।
প্রতিষ্ঠানটি ইতোমধ্যে প্রাথমিক নিরাপত্তা আপডেট বা প্যাচ প্রকাশ করেছে এবং গ্রাহকদের প্রয়োজনীয় সতর্কতামূলক ব্যবস্থা গ্রহণের পরামর্শ দিয়েছে। আরডিএম জানিয়েছে, তাদের নিয়ন্ত্রণ যন্ত্রে এখন পর্যন্ত কোনো ক্ষতিকর সাইবার কার্যক্রমের প্রমাণ পাওয়া যায়নি। পরিস্থিতি পর্যবেক্ষণে এনসিএসসির সঙ্গে কাজ অব্যাহত রয়েছে।
এদিকে ব্রিটিশ সরকারের পক্ষ থেকে ১২ নভেম্বর সংসদে দেওয়া এক লিখিত উত্তরে জানানো হয়, সাম্প্রতিক সাইবার হামলায় যুক্তরাজ্যের অল্পসংখ্যক প্রতিষ্ঠান আক্রান্ত হয়েছে। তবে সামগ্রিক প্রভাব সীমিত রয়েছে। ঝুঁকিতে থাকা প্রতিষ্ঠানগুলোকে আগাম সতর্ক করা হয়েছে।
সূত্রঃ জিবি নিউজ
এমকে